Una storia che ci riguarda tutti
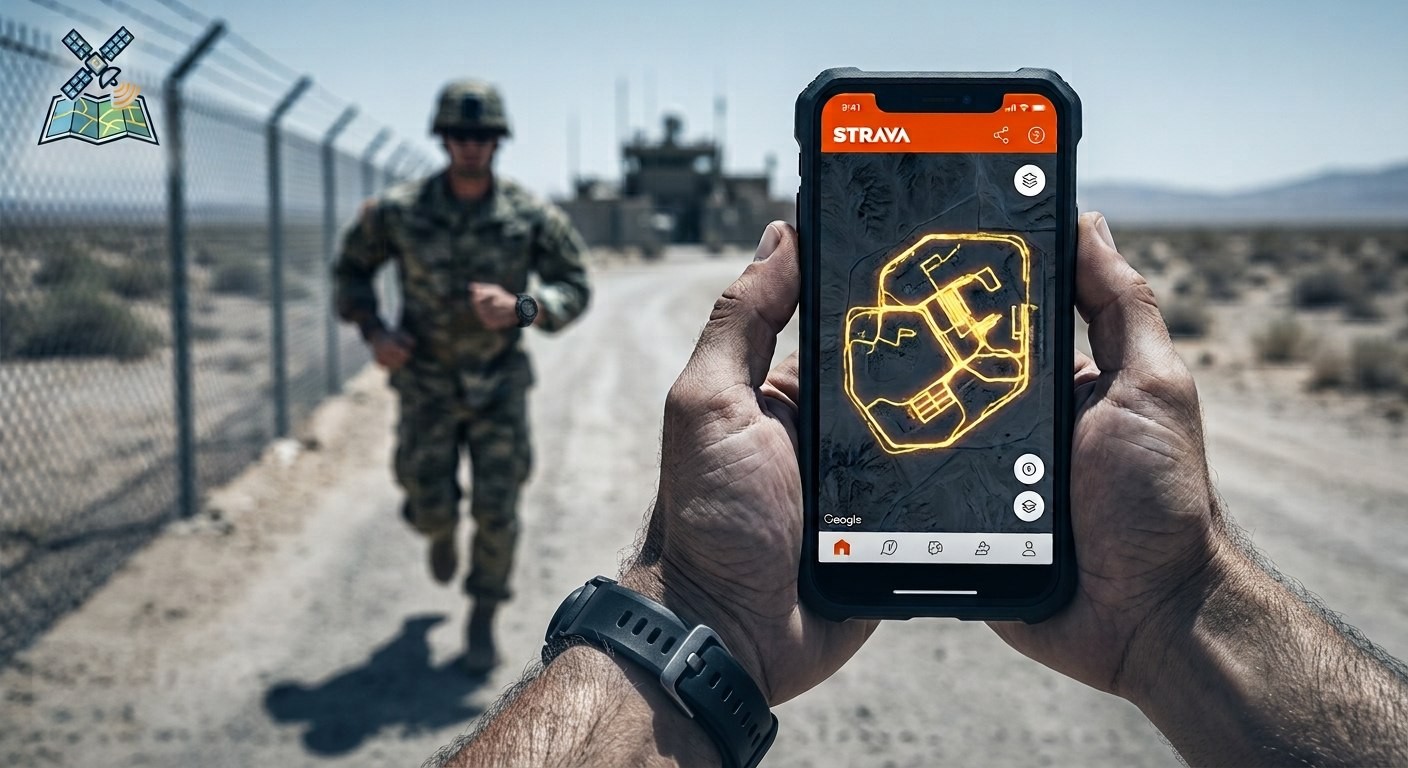
Nel gennaio 2018, mentre il mondo era distratto dalle solite notizie di politica e gossip, una bomba silenziosa esplodeva sui social media, dando vita al caso Strava e ai segreti militari. Uno studente ventenne australiano, Nathan Ruser, stava curiosando su una mappa pubblicata da Strava quando si accorse di qualcosa di impossibile: i contorni perfetti di basi militari americane in Siria, Afghanistan e Iraq, disegnati non da satelliti spia, ma dai GPS dei soldati che andavano a correre.
In poche ore, la sua scoperta fece il giro del mondo. BBC, New York Times, Guardian, Le Monde: tutti parlavano di come l’app di tracking preferita dai runner avesse involontariamente svelato segreti militari protetti da anni. Noi runner, che usiamo Strava per tracciare le nostre uscite mattutine, ci trovammo improvvisamente protagonisti di una storia che mescolava sport, tecnologia e geopolitica globale. È una storia che vale la pena raccontare, perché dietro lo scandalo c’è una lezione che riguarda tutti noi, ogni volta che usciamo di casa con lo smartphone nella tasca.
La Global Heatmap: una mappa bellissima e pericolosa
Per capire cosa è successo, dobbiamo fare un passo indietro. Nel 2017, Strava decise di creare qualcosa di ambizioso: una mappa globale che mostrasse i percorsi di tutti i suoi utenti aggregati. L’idea era semplice ma potente: ogni volta che un runner o un ciclista registrava un’attività, il suo percorso veniva aggiunto a un gigantesco database, e l’aggregazione di milioni di percorsi avrebbe creato una “heatmap”, una mappa di calore dove le zone più trafficate brillavano di luce più intensa.
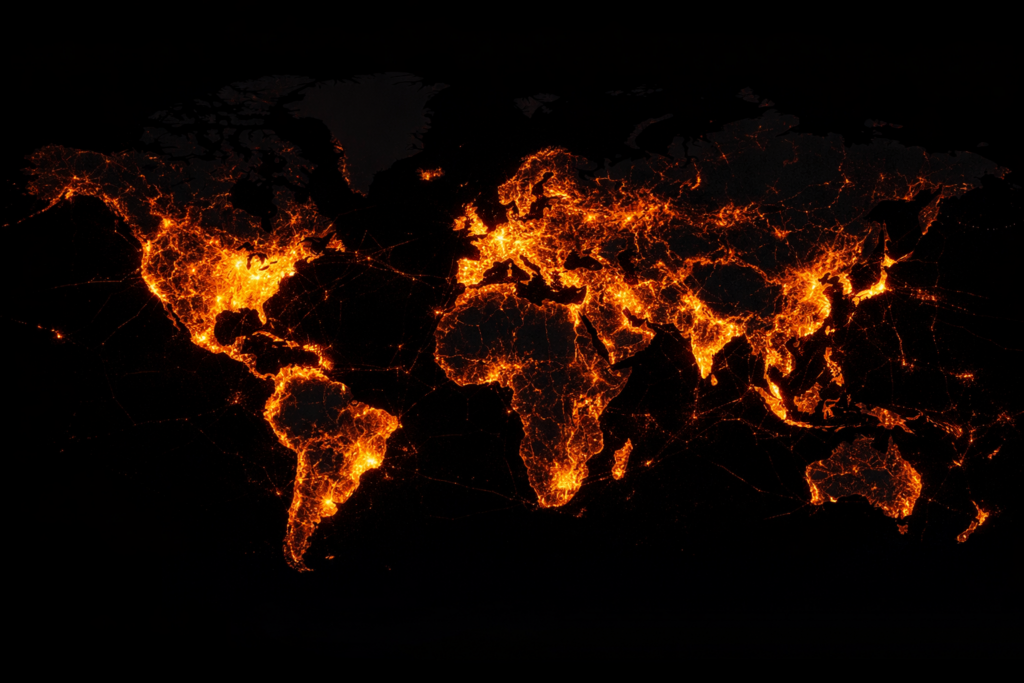
Il risultato visivo era spettacolare. Si vedevano le vie di corsa più popolari del mondo: il Central Park di New York che brillava come un fiume di luce, il lungomare di Barcellona, i sentieri del Parco Nazionale dello Yosemite. Era una celebrazione della community sportiva globale, una dimostrazione di come milioni di persone condividessero la passione per il movimento all’aperto. Strava la presentò con orgoglio, senza immaginare cosa si nascondesse in quei dati.
La scoperta che cambiò tutto: Strava e i segreti militari
Nathan Ruser non era un giornalista d’inchiesta, né un esperto di intelligence. Era uno studente di venti anni dell’Australian National University con la passione per l’analisi dei dati e una sana curiosità. Mentre esplorava la heatmap, si accorse di pattern strani in zone del mondo dove, teoricamente, non ci sarebbero dovuti essere molti runner amatoriali. Contorni regolari, percorsi circolari, sentieri che non portavano da nessuna parte se non dentro complessi recintati.
Guardò meglio in Siria, in particolare nelle zone dove le forze americane operavano contro l’ISIS. E lì, nitide come se fossero state disegnate da un cartografo, c’erano le basi militari USA. Non solo: si vedevano i percorsi dei soldati che facevano jogging lungo il perimetro, le piste di atletica improvvisate, i giri in bici dentro i compound. La stessa cosa in Afghanistan, in Iraq, e persino in territori sensibili come il Donbass ucraino e la Crimea, dove i movimenti dei soldati russi erano tracciati con altrettanta precisione.
Il 28 gennaio 2018, Ruser pubblicò un thread su Twitter che cambiò tutto. “Strava sembra essere dettagliato al punto da trovare basi militari segrete e pattuglie di soldati in zone di conflitto”, scrisse. In poche ore, il tweet fu condiviso migliaia di volte. Gli analisti di intelligence di mezzo mondo si misero a studiare la heatmap.
Cosa fu esposto realmente
La gravità della situazione superò ogni previsione. Le Strava basi militari esposte non erano poche, e riguardavano teatri operativi sensibili. Non si trattava solo di aver mostrato dove si trovavano le basi: si trattava di aver svelato routine, abitudini, orari. I percorsi dei soldati rivelavano quali zone delle basi erano abitate, quali erano i percorsi di pattuglia, dove si trovavano le postazioni di guardia. In alcuni casi, si potevano addirittura identificare singoli individui seguendo i loro percorsi abituali.
Le basi esposte
- Basi americane in Siria: Specialmente nel nord del paese, dove le forze USA operavano discretamente
- Avamposti in Afghanistan: Basi operative avanzate nelle zone di conflitto
- Installazioni in Iraq: Compresi siti dove la presenza militare era ufficialmente negata
- Movimenti russi in Crimea e Donbass: Pattuglie di confine tracciate nei minimi dettagli
- Attività israeliane: Movimenti militari in zone sensibili del Medio Oriente
Per i servizi di intelligence, fu un disastro. Quello che sarebbe costato milioni di dollari in spionaggio satellitare era disponibile gratuitamente su un’app che milioni di persone usavano per registrare le loro corse domenicali.
Perché accadde: la combinazione fatale
Come poté succedere? La risposta è una combinazione di fattori che, da soli, sembravano innocui, ma insieme crearono una perfetta tempesta di dati.
Soldati che usavano Strava
I soldati, soprattutto quelli delle forze speciali e dei reparti schierati all’estero, sono spesso giovani che mantengono le abitudini civili. Molti usavano Fitbit, Garmin o smartwatch connessi a Strava per tracciare i loro allenamenti, esattamente come fanno milioni di runner nel mondo. La differenza è che loro correvano all’interno di basi segrete.
Impostazioni di privacy di default
Qui sta il cuore del problema. Le impostazioni di default di Strava, all’epoca, condividevano automaticamente le attività in modo pubblico. Molti soldati non avevano idea che i loro percorsi fossero visibili a chiunque sul globo. Pensavano di usare l’app come un diario personale, ma stavano contribuendo a una mappa globale.
Aggregazione senza contesto
Strava aggregava i dati senza distinguere tra un runner civile a Central Park e un marine a Falluja. Per l’algoritmo, erano solo punti GPS da visualizzare. Non c’era nessun filtro che dicesse: “Aspetta, questo percorso è dentro una zona militare, forse è meglio non mostrarlo”.
Nessuna anticipazione dei rischi
Forse il punto più sorprendente è che nessuno, a Strava, aveva pensato alle implicazioni geopolitiche della heatmap. Era un progetto ingegneristico e di design, non un progetto di intelligence. Ma nel mondo digitale, i dati non hanno confini, e ciò che sembra innocuo può diventare pericoloso quando viene aggregato su scala globale.
Le conseguenze: un terremoto geopolitico
La reazione fu immediata e durissima. Il Pentagono fu costretto ad ammettere di essere a conoscenza del problema e di stare “valutando le implicazioni”. Il Congresso americano chiese spiegazioni. Il Dipartimento della Difesa impose nuove restrizioni sull’uso di dispositivi GPS e app di tracking per il personale militare, specialmente nelle zone operative.
In Israele, l’IDF (Israel Defense Forces) proibì ai soldati di usare Strava durante il servizio. In Russia, i militari ricevettero direttive simili. In molti paesi, le forze armate riscrissero i protocolli di sicurezza informatica per includere i dispositivi wearable e le app fitness.
Strava, dal canto suo, dovette correre ai ripari. Cambiò le impostazioni di default per rendere private le attività dei nuovi utenti, aggiunse opzioni di “privacy zone” che permettevano di nascondere le zone sensibili, e introdusse la possibilità di opt out dalla heatmap globale. Ma il danno era fatto, e la fiducia era incrinata.
Cosa imparare per noi runner
Qui viene la parte che ci riguarda da vicino. Perché il caso Strava, al di là della sua spettacolarità, ci insegna qualcosa di importante su come gestiamo la nostra privacy runner digitale ogni volta che usciamo a correre. Noi runner siamo tra gli utenti più attivi di app di tracking: Strava, Garmin Connect, Nike Run Club, Runkeeper, MapMyRun (se ti interessa approfondire il mondo degli sportwatch e dei device connessi, ho scritto una guida agli sportwatch economici per running). Ognuna di queste app raccoglie i nostri dati GPS, e ognuna ha impostazioni di privacy che spesso ignoriamo.
Le 5 regole d’oro per la privacy del runner digitale
- Controlla le impostazioni di privacy: Entriamo nelle impostazioni di Strava (o dell’app che usiamo) e verifichiamo chi può vedere le nostre attività. Meglio “Solo followers” che “Pubblico”.
- Crea zone di privacy: Sia Strava che altre app permettono di definire zone (casa, lavoro) dove i percorsi vengono nascosti. Impostiamo un raggio di 500-1000 metri attorno a casa nostra.
- Pensa prima di condividere in tempo reale: La funzione “Live” di Strava, che mostra la posizione in tempo reale, è comoda per la sicurezza, ma anche per chi vuole sapere dove siamo. Usiamola con consapevolezza.
- Rivedi i followers: Periodicamente, controlliamo chi ci segue sulle app di tracking. Se non conosciamo qualcuno, rimuoviamolo.
- Considera il ritardo nella condivisione: Se corriamo in orari o luoghi sensibili, possiamo impostare un ritardo di qualche ora nella pubblicazione automatica delle attività.
La lezione più grande
Il caso Strava ci insegna che nel mondo digitale, la privacy non è mai un problema solo degli altri. Quei soldati pensavano di essere anonimi nei loro percorsi mattutini, ma diventarono parte di una mappa globale. Noi runner amatoriali non corriamo in basi militari segrete, ma condividiamo abitudini, percorsi, orari che possono rivelare molto della nostra vita.